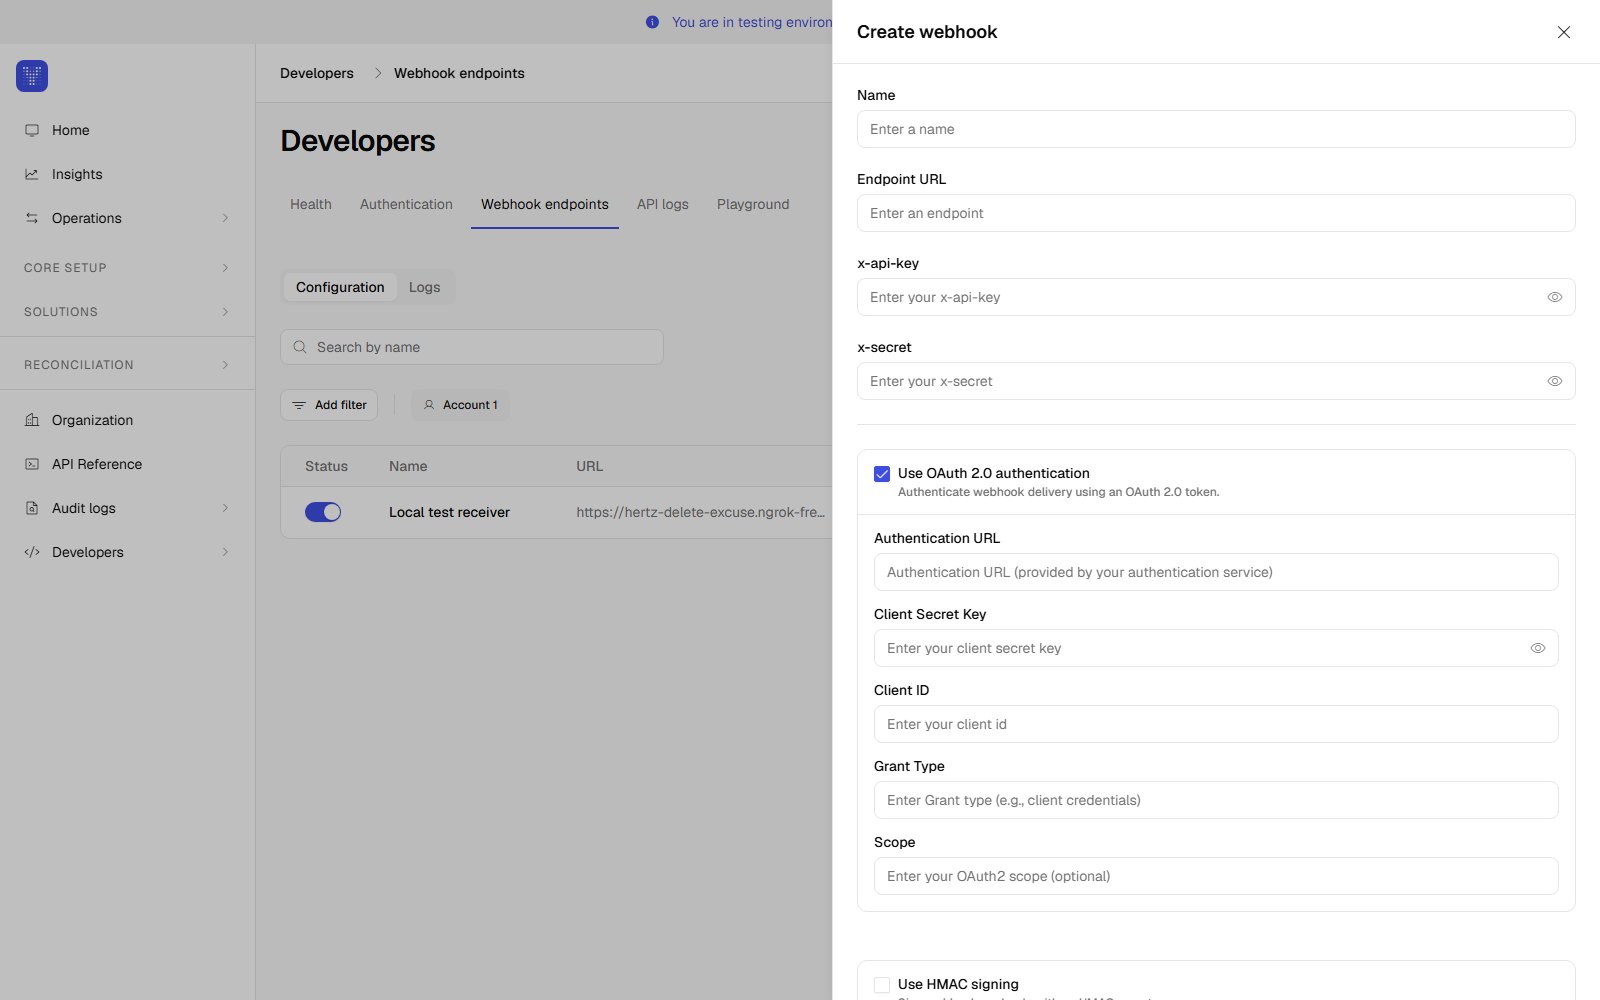
url de destino, al menos un disparador y, opcionalmente, cómo se autentica Yuno ante tu endpoint. Consulta Events and Triggers para ver el catálogo completo de eventos que puedes seleccionar.
- Dashboard
- API
- Ve a la pestaña Developers
- Haz clic en Webhook endpoints
- Haz clic en Add webhook
- Name: identifica tu webhook
- Endpoint URL: la URL de tu servidor para recibir las notificaciones
- x-api-key: tu clave de API, enviada en los encabezados de las notificaciones (
api_keymediante la API) - x-secret: tu secreto, enviado en los encabezados de las notificaciones (
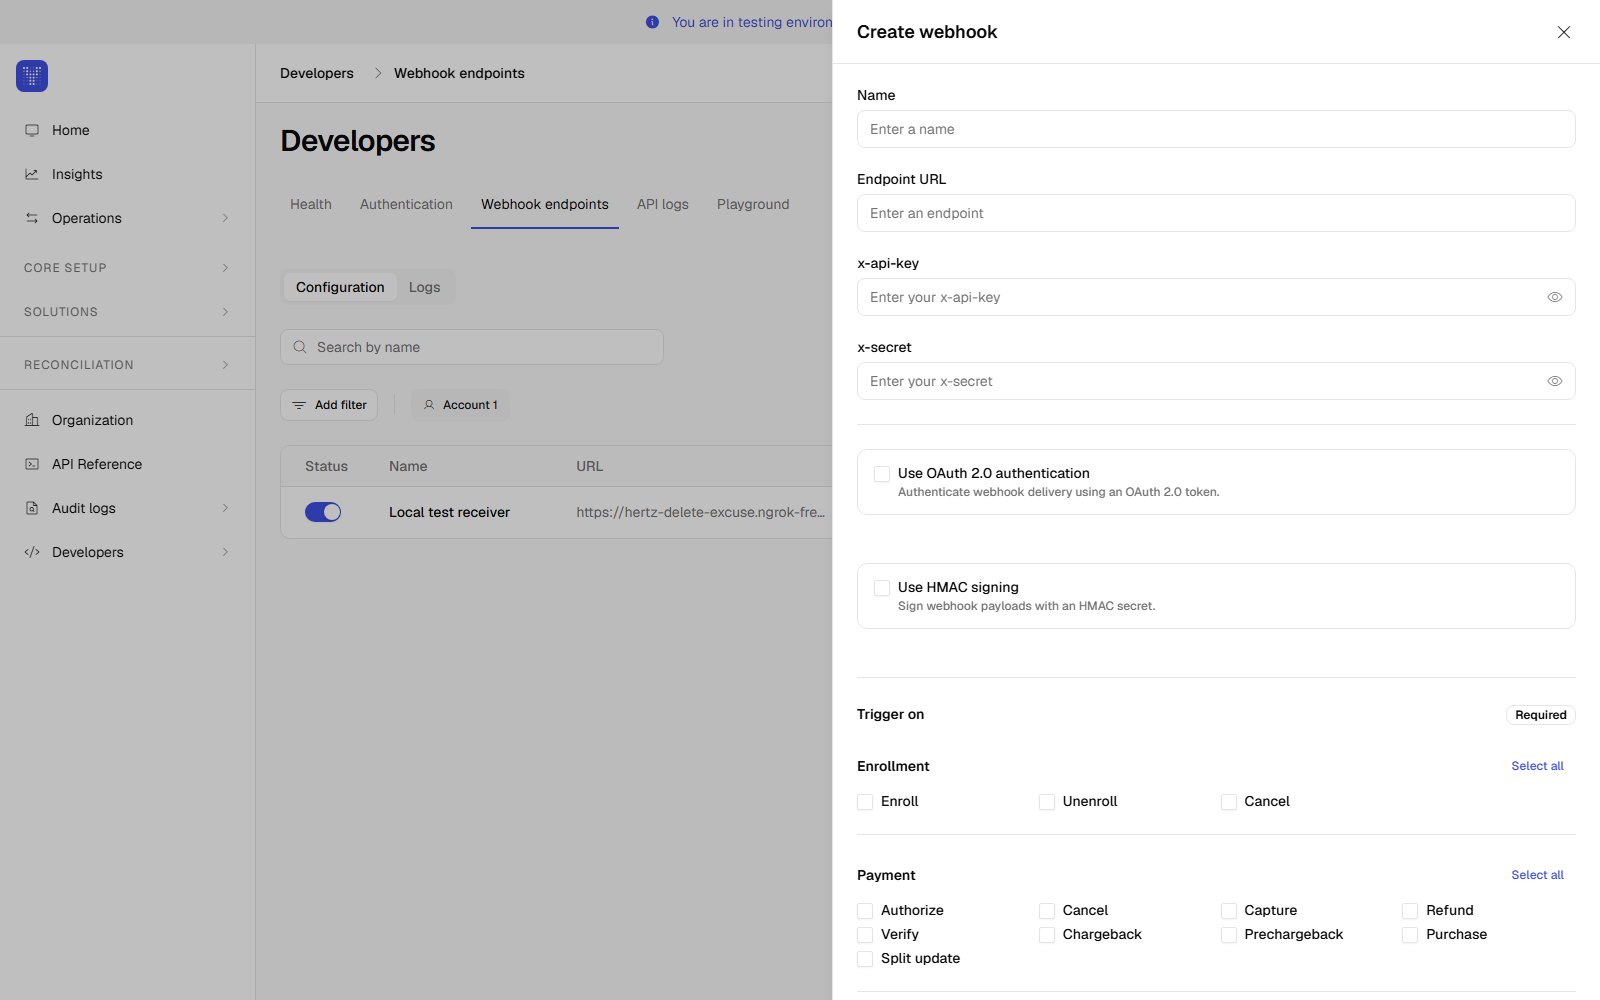
secretmediante la API) - Use OAuth 2.0 authentication: casilla opcional para OAuth2
- Use HMAC signing: casilla opcional para la verificación de firmas HMAC
- Trigger on: selecciona qué eventos activarán este webhook, agrupados por categoría (Enrollment, Payment, Report, Subscription, Onboarding), cada una con su propio enlace Select all
- Apply to accounts: para organizaciones con más de una cuenta, elige a qué cuentas se aplica este webhook. Por defecto se aplica a la cuenta actual.
Autenticación HMAC
Marca Use HMAC signing en el dashboard y completa el campo Client Secret Key, o definehmac_client_secret mediante la API. En ambos casos, Yuno usa esa clave para generar una firma HMAC-SHA256 y la envía en el encabezado x-hmac-signature con cada entrega, de modo que puedas verificar que un webhook realmente proviene de Yuno y no fue alterado.
Consulta la guía Verify Webhook Signatures (HMAC) para ver los detalles de implementación.
OAuth2
Marca Use OAuth 2.0 authentication en el dashboard, o define los campos correspondientes mediante la API, para que Yuno pueda obtener el token que envía con cada entrega:La API también expone
oauth2_authorization_name (el encabezado en el que Yuno envía el token, por defecto Authorization) y oauth2_include_client_id. Estos todavía no tienen un equivalente en el dashboard. Consulta OAuth2 para ver la referencia completa de campos.